
 お問い合わせ


こんにちは!介護・障がい福祉の現場の記録ソフト「ケアコラボ」の佐藤です。
「最近ニュースでサイバー攻撃の話をよく聞くけれど、うちもいつか攻撃される可能性がある?」
「対策しなきゃと思いつつ、ITに詳しいスタッフもいないし、どこから手をつければいいか分からない…」
そんな不安を感じている管理者・経営者の方も多いのではないでしょうか。
この記事では、厚生労働省の補助事業で作られた「介護事業所における情報安全管理の手引き」や、2026年秋に国が出した注意喚起などを参考に、介護・福祉の現場で今日からできるセキュリティ対策をまとめました。
なぜ今、介護・福祉事業所にセキュリティ対策が必要なのか
相次ぐサイバー攻撃と、国の一斉注意喚起(2026年秋)
2026年9月から10月にかけて、日本国内では企業や自治体、大学などへのサイバー攻撃が相次ぎました。 特に目立ったのが「ランサムウェア」を使った攻撃です。パソコンやサーバー内のデータを使えない状態にし、「元に戻してほしければお金を払え」と要求してくるものです。
こうした状況を受けて、10月には国の機関からも一斉に注意喚起が出されました。
| 時期 | 発信元 | 主な呼びかけ |
| 2026年10月7日 | 個人情報保護委員会 | 不要な個人データの削除、多要素認証の導入、アクセス権限の見直し |
| 2026年10月9日 | 内閣官房 国家サイバー統括室 | 推測されにくいパスワードの設定、多要素認証の徹底、権限の最小化、委託先の安全管理 |
| 2026年10月9日 | IPA(情報処理推進機構) | アカウントと権限の見直し、経営層が先頭に立った全社的なセキュリティ対策 |
自分たちが狙われていなくても「今使っているサービス」が止まる可能性も
2026年10月には、多くの企業や自治体が利用するクラウドサービスがランサムウェアの被害を受け、約500もの組織のサーバーが停止しました。自社がサイバー攻撃を受けたわけではなくても、利用している外部サービスが攻撃を受けることで、業務が止まってしまう可能性もあるのです。
介護・福祉現場も、日々の記録や請求・メール・勤怠管理など、さまざまなクラウドサービスが欠かせない存在になっています。だからこそ、「自分の法人や事業所を守ること」と同じくらい、「もし使っているソフトが突然止まったらどう業務を回すか」という代替手段やルールを事前に決めておくことが大切です。
介護記録や支援記録は「特に慎重に扱う情報」
介護・福祉事業所は、毎日とても大切な情報を扱っています。
- ご利用者の氏名、住所、ご家族の連絡先
- これまでの病歴や内服薬、心身の状態
- 日々のケア記録、介護保険や受給者証の情報
特に病歴や健康状態などは、個人情報保護法でも「要配慮個人情報」と位置づけられています。
取得にはご本人の同意が必要で、万一漏れたときは件数にかかわらず国への報告が必要になるなど、特に慎重な扱いが求められています。万が一これらの情報が漏洩してしまうと、ご利用者やご家族を不安にさせてしまうだけでなく、事業所の信頼が失われてしまう可能性があります。
こうした背景から、2026年4月には厚生労働省の補助事業として「介護事業所における情報安全管理の手引き」が公開され、介護・福祉現場における具体的なセキュリティ対策の必要性が改めて示されました。
介護・福祉現場で起こりやすいセキュリティ事故【場面別】
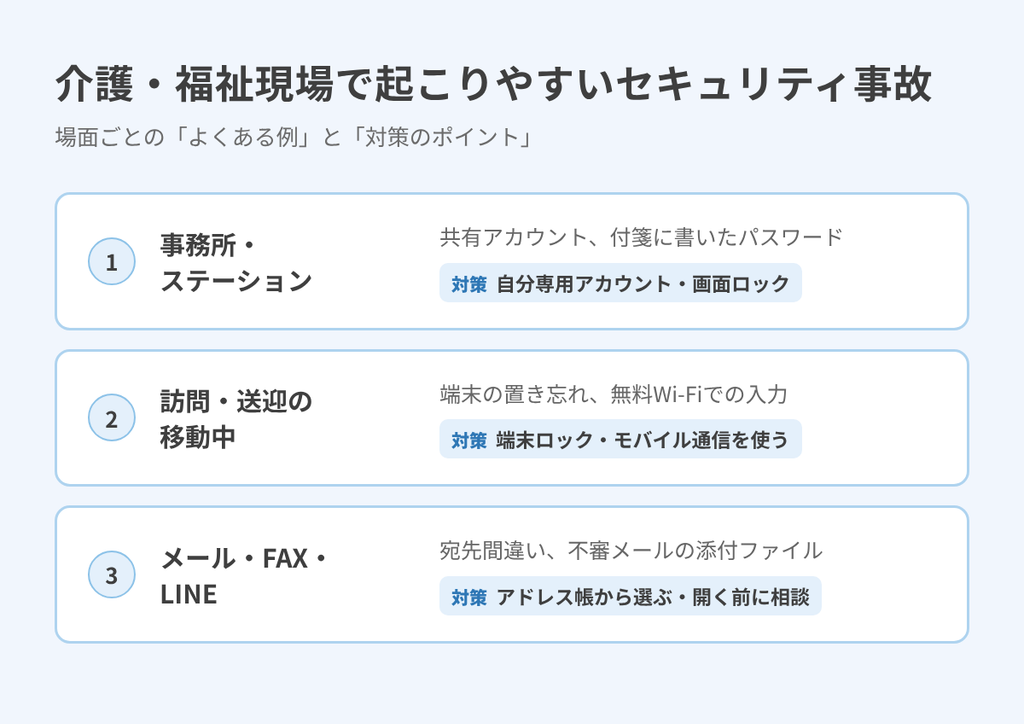
「サイバー攻撃」と聞くと、なんだか少し遠い世界の話のように思えますが、実は介護・福祉現場で起きるセキュリティ事故の多くは、日々の業務のちょっとした隙や油断から発生しています。
1. 事務所・ステーション内
| よくある場面 | どんな危険がある? |
| パソコンを全員同じ共有アカウントで使っている | 「誰がいつ何を記録・修正したか」が分からず、退職した元スタッフでもログインできてしまう |
| パスワードを書いた付箋をモニターに貼っている | 来所されたご家族、面会者、出入り業者など、誰の目にも触れてしまう |
| 記録画面を開いたまま席を離れる | 通りかかった他のご利用者やご家族に、別のご利用者の情報が見られてしまう |
2. 訪問・送迎などの移動中
| よくある場面 | どんな危険がある? |
| 訪問先や立ち寄ったお店に端末を置き忘れる | 端末のロック設定がない場合、拾った人にご利用者の個人情報や記録を閲覧される |
| 車内に記録用紙や端末を置いたまま離れる | 車上荒らしに遭い、端末や紙の書類ごと盗難される |
| 外出先の無料Wi-Fi(暗号化されてない公衆Wi-Fi)につないで入力する | 暗号化されていないネットワークを経由することで、通信内容を第三者にのぞき見される恐れがある |
3. メール・FAX・私物スマホの利用
| よくある場面 | どんな危険がある? |
| ケアマネジャー等へのFAX・メールの宛先間違い | まったく関係のない第三者へ、ご利用者の病歴やケア記録が届いてしまう |
| 取引先を装った不審メールの添付ファイルを開く | パソコンがウイルスに感染し、事業所内のネットワーク全体へ被害が広がる |
| 個人のLINEなどで写真を送って情報共有する | 私物スマホの紛失や誤送信によって、ご利用者の写真が外部へ流出してしまう |
どれも「忙しい現場でつい…」と起きてしまいがちなことばかりです。だからこそ、現場スタッフ個人の「気をつける」という意識だけに頼るのではなく、「ミスが起きない仕組みや運用ルール」をあらかじめ整えておくことが大切です。
【現場スタッフ編】今日からできる5つのセキュリティ習慣
まずは、現場で働くスタッフ一人ひとりが今日からすぐに実践できる基本習慣です。
① 自分専用のアカウントでログインし、パスワードは貼らない
記録ソフトやパソコンには、自分だけのアカウントでログインしましょう。他の人のアカウントを借りたり、自分のアカウントを貸したりしないことが基本です。
- パスワードを付箋に書いてモニターに貼らない
- 他のサービス(通販サイトなど)と同じパスワードを使い回さない
- ログイン時に「確認コード」が届いたら、面倒がらずに入力する(→管理者編の「二段階認証」で説明しています)
「みんなで同じアカウントのほうが運用がかんたん」という声もよく聞きます。しかし、自分専用のアカウントを使う一番のメリットは「誰がそのケアを記録したか」が正確に残ることです。ミスを追及するためではなく、「自分がしっかりケアを行った証」として自分の身を守るためにも、専用のアカウントを準備することがとても大切です。
② 席を離れるときは画面ロックをする
ナースコール対応やトイレなどで少し席を外す際も、画面をロックする癖をつけましょう。
| 端末 | ロックの仕方(一例) |
| Windowsのパソコン | キーボードの [Windows]※ロゴマーク + [L] を同時に押す |
| Macのパソコン | [Control] + [Command] + [Q] を同時に押す |
| タブレット・スマホ | 本体の電源ボタンを一度押す |
あわせて、「操作しないまま数分経つと自動でロックされる設定」にしておくとさらに安心です。
また、共用のパソコン・タブレットを使い終えたら必ずログアウトすることも大切です。
ログインしたままだと、次の人が前の人の名前で記録してしまったり、見てはいけない情報が見えてしまったりします。「業務が終わったらログアウト」「退勤前にログアウト」などを決めておくと習慣化しやすくなります。
③ 公衆Wi-Fiでご利用者情報を扱わない
訪問先や移動の合間に記録を入力するときは、接続するインターネット環境に注意が必要です。
カフェや駅、商業施設などの「無料Wi-Fi」は、通信内容が第三者に盗み見られるリスクがあります。特にパスワード入力なしで誰でもつながるWi-Fiは危険です。仕事用の端末ではつながず、法人支給の通信回線などを利用することがおすすめです。
④ 送る前に宛先をもう一度確認する
メールやFAXの誤送信は、介護・福祉現場でよく起こる事故のひとつです。
- 宛先アドレスやFAX番号は手入力せず、登録済みのアドレス帳から選ぶ
- ご利用者情報を含むファイルは、パスワードをかけてから送る
- メールの「送信取り消し機能(送信ボタンを押してから数秒〜数十秒間は取り消せる設定)」を活用する
⑤ 「あやしい」と思ったら、開く前にまず相談
最近の不審なメールは、取引先や自治体、宅配業者などを装っており、見分けがつきにくくなっています。
こんなメールは要注意
- 「至急ご確認ください」「本日中に対応しないと停止します」など、焦らせる件名
- 心当たりのない請求書や注文書などの添付ファイル
- リンク先でログインIDやパスワードの入力を求めてくるもの
少しでも違和感を覚えたら、添付ファイルやリンクを開く前に、周りのスタッフや管理者に「これ、見覚えありますか?」と一声かけてください。
もしうっかり開いてしまった場合は、すぐに管理者に報告することが、被害を最小限におさえられる一番の近道です。
【管理者・ICT担当編】「気をつける」より「仕組みで守る」
現場スタッフがどんなに気をつけていても、ヒューマンエラーをゼロにすることはできません。だからこそ管理側には、「もし誰かがうっかりミスをしても、被害が広がらない仕組み」を整える役割が求められます。
1. アカウントと権限を見直す
アカウントとは、ソフトを使うための「一人ひとりのID」のことです。スタッフの出入りが多い現場では、使われていない古いアカウントがそのまま放置されてしまうことも多いです。
| こんなとき | やること |
| スタッフが退職したとき | 退職日当日にアカウントを削除、または無効化してログインできないようにする |
| 異動や役割が変わったとき | 見られる情報の範囲(閲覧・編集権限)を変更する |
| 半年に1回などの定期点検 | アカウント一覧を見直し、不要なアカウントが残っていないか確認する |
権限は「必要な人に、必要な分だけ」が原則です。たとえば、請求情報は事務の担当者だけが見られれば十分なことも多いですよね。全員が「管理者」権限になっていないか、一度確認してみてください。
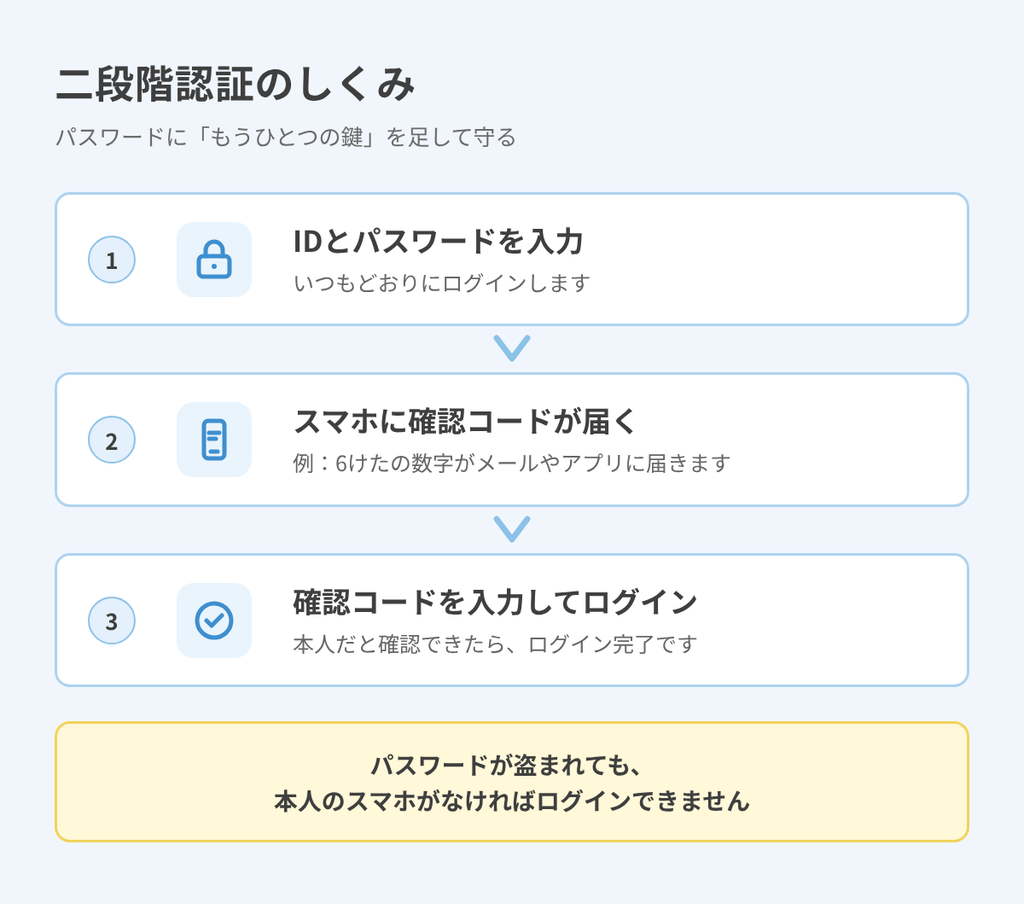
2. 二段階認証(多要素認証)を有効にする
二段階認証とは、ID・パスワードを入れたあと、スマホに届く確認コードなどを入力して初めてログインできる仕組みです。万が一パスワードが盗まれても、スマホ側の認証が通らなければログインできません。2026年10月に国が出した注意喚起でも推奨されている対策のひとつです。
まずは、現在使っているサービスで二段階認証を設定できるか確認してみてください。
- 記録・請求などの介護ソフト
- 法人の業務用メール(Google Workspace、Microsoft 365など)
- ネットバンキング
- 公式ホームページの管理画面やSNS
3. パソコン・ソフト・ルーターを最新に更新する
パソコン画面に「更新プログラムがあります」と表示されても、再起動の手間を惜しんで後回しにしていませんか? ソフトウェアの更新には、セキュリティの穴(脆弱性)をふさぐ大切な修正が含まれているので、必ず最新版に更新しましょう。
| 更新するもの | ポイント |
| パソコンのOS(Windowsなど) | 更新通知が出たら、業務後などに必ず適用する。サポート期限が切れた古いOSは機器の買い替えを検討する |
| セキュリティ対策ソフト | 全てのパソコン端末に導入されているか、期限切れで更新が止まっていないかを確認する |
| ルーター(Wi-Fiの機器) | 管理用画面のパスワードが「初期設定」のままになっていないか確認し、ファームウェア(内部ソフト)も更新する |
4. バックアップは「別の場所に保管」「戻せるかテスト」
バックアップとは、大切なデータの「控え」を取っておくことです。万が一ランサムウェアに感染してデータがロックされても、控えがあれば復旧できます。
ただし、控えデータを同じパソコン内や、常時ネットワークに繋がった機器に置いていると、バックアップごと暗号化されて全滅してしまう恐れがあります。
- 控えは別の場所に保管する: 普段はネットワークから外している外付けハードディスクや、別の独立したクラウドストレージなどに保存する
- 年1回は「元に戻せるか」試す: 「バックアップを取っていたのに、いざ復旧しようとしたらデータが壊れていて戻せなかった」ということもあります。定期的に復元テストを行いましょう
- クラウドソフトの仕様を確認する: クラウド型の記録・請求ソフトを利用している場合は、「提供会社側でどのくらいの頻度でバックアップを取っているか」「障害時の復旧手順はどうなっているか」を事前に確認しておくと安心です
【経営者編】セキュリティは経営課題。体制づくりと外部連携
国の注意喚起でも示されているとおり、セキュリティ対策は「現場のICT担当者だけに任せる問題」ではありません。万が一情報漏洩やソフト停止が起きた場合、事業継続や法人の社会的信用に直結するため、経営者がリーダーシップを取って方針を示すことが強く求められています。
1. 責任者を決め、最低限のルールから始める
最初から分厚いマニュアルを作る必要はありません。まずは「誰が責任者か」を明確にし、A4の紙1枚でもよいので最低限の運用ルールをまとめ、現場に周知することから始めましょう。
ルールに入れたいこと(例)
- 責任者と相談窓口: セキュリティ責任者は誰か、困ったときに現場は誰に相談すればよいか
- 私物端末(スマホ・PC)のルール: 業務で使ってよい範囲・禁止事項
- 持ち出しルール: タブレットや個人情報が載った書類を事業所の外へ持ち出す際の決まり
- 入職・退職時の対応: 採用時・退職時のアカウント発行や削除の手順
- トラブルが起きたときの連絡フロー: 「変だな」「怪しいファイルを開いてしまった」ときの報告手順
小規模な事業所であれば、経営者や施設長自身が責任者を兼ねても全く問題ありません。一番大切なのは、現場スタッフが「何か困ったりミスしたりしたら、この人に相談すればいい」と迷わず行動できる体制を作っておくことです。
2. 介護ソフト会社・委託先に確認したいこと
先述したクラウドサービス停止の事例のように、事業所の安全性は「利用している外部サービスの安全対策」にも大きく左右されます。厚生労働省の手引きでも、介護ソフト会社などの委託先が適切な対策を講じているか確認することが求められています。
「専門的なことはよく分からない…」という経営者・管理者の方は、以下の質問をそのまま問い合わせてみてください。
| 聞いてみたいこと | 確認したい理由 |
| データのバックアップは、どこに、どのくらいの頻度で取っていますか? | 万が一ランサムウェア等でデータが壊れた際、「いつの時点のデータまで復旧できるか」を把握するため |
| 万が一ソフトが停止した場合、どのような手段で連絡をもらえますか? | メール、公式サイト、SNSなど、障害時の情報連絡ルートを知っておくことで現場の混乱を防ぐため |
| 二段階認証や、アクセス元の制限(事業所のIPアドレスのみ等)は可能ですか? | 不正アクセスを防ぐために、事業所側で設定できるセキュリティ機能があるか知るため |
| 「誰が・いつ・どの情報を見たか」のアクセス履歴(ログ)は残りますか? | 内部の不正利用や誤操作にいち早く気づき、後から原因を正確に調査できるようにするため |
| セキュリティに関する第三者認証(ISMSやPマークなど)の取得や、社内規程はありますか? | 委託先企業が組織として情報安全管理にどれだけ真剣に取り組んでいるかを測るため |
3. ITに詳しいスタッフがいないときは「外部の窓口」を頼る
「法人内にITやセキュリティに詳しいスタッフが一人もいない…」と悩む事業所はとても多いです。専門知識が必要な対策をすべて一人で抱え込む必要はありません。目的に応じて信頼できる外部機関や窓口を活用しましょう。2026年10月には、経済産業省が中小企業・小規模事業者向けに「サイバーセキュリティ特別相談窓口」を設け、全国のよろず支援拠点などで無料の相談を受け付けています。
| 相談先 | こんなときに |
| 使っている介護ソフトの会社 | 「二段階認証はどう設定する?」「スタッフのアクセス権限はどう分ければいい?」など、ソフト運用の相談 |
| パソコン・複合機・ネットワークの購入・保守業者 | 「セキュリティソフトの期限は切れていないか」「Wi-Fiルーターの更新はどうやるか」など、機器環境の相談 |
| 各都道府県の「よろず支援拠点」 | 「何から始めればいいか分からない」「経営の悩みとあわせて相談したい」など、最初の相談先として。相談は何度でも無料 |
| 中小機構「IT経営サポートセンター」 | 「セキュリティ対策や情報の管理体制を、専門家に見てもらいたい」など。中立的な立場のIT専門家に、無料のオンラインで相談できる(1回60分) |
| IPA(情報処理推進機構)「情報セキュリティ安心相談窓口」 | 「ウイルスに感染したかもしれない」「怪しいメールを開いてしまった」など、セキュリティ全般の公的な無料相談 |
| 都道府県警察の「サイバー犯罪相談窓口」 | 実際に架空請求などの詐欺被害や、ランサムウェアなどのサイバー攻撃を受けたおそれがある場合の通報・相談 |
「ソフトが止まった日」に備える|今あるBCPに足したい4つのこと
介護・障がい福祉の事業所では、BCP(業務継続計画)の策定が義務化されています。
多くの事業所では「感染症」や「自然災害」を想定して作られていますが、「サイバー攻撃や障害でソフトが完全に止まったとき」の対応まで具体的に書かれているところは、まだ少ないのではないでしょうか。
ゼロから作り直す必要はありません。今あるBCPに次の項目を足しておくだけで、いざというときの動き方が大きく変わります。
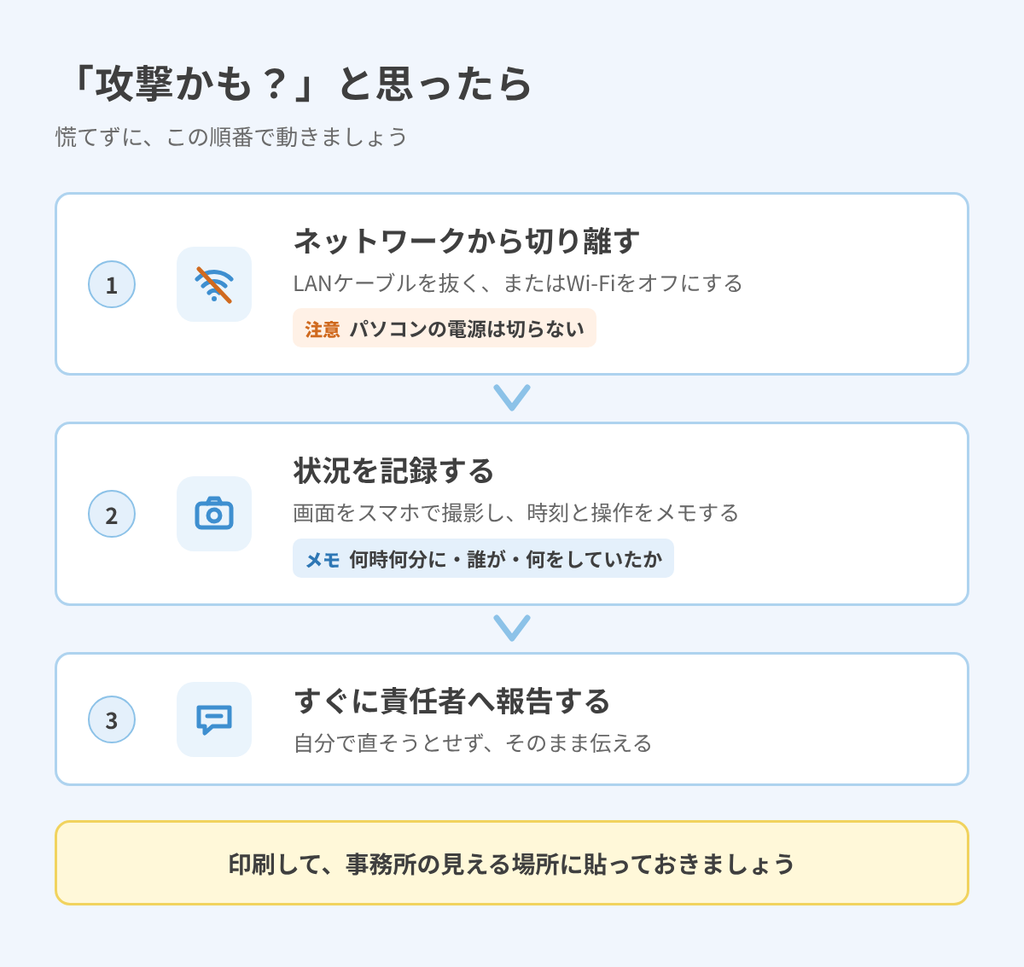
1. 「攻撃かも?」と思ったら最初にやること
「画面に見慣れない英語や警告メッセージが出た」「急にファイルが開けなくなった」などの異変に気づいたときは、慌てずに次の行動を取りましょう。
- ネットワークから切り離す(最優先):有線LANケーブルを抜く、またはWi-Fiをオフにします。※パソコンの電源は切らないでください(原因を調べるための手がかりが消えてしまうことがあるためです)。
- 状況を記録する:表示されている警告画面をスマホで写真に撮り、「何時何分に・誰が・どんな操作をしていたときに起きたか」をメモします。
- すぐに責任者へ報告する:自分で直そうと色々触らず、速やかに責任者へ伝えます。
※ご利用者の個人情報が外部へ漏れた恐れがある場合は、個人情報保護委員会への報告やご本人へのお知らせが法律で義務づけられているほか、自治体への事故報告が必要になることもあります。報告先窓口も事前にリストアップしておきましょう。
2. 「その日のケア記録」をどう残すか
ソフトが停止しても、目の前のご利用者へのケアは止められません。後から振り返りや引き継ぎができるよう備えておくことが大切です。
- 手書き用の記録用紙を準備しておく:バイタル、食事摂取量、排泄、服薬チェックなど、最低限必要な記録用紙をあらかじめ印刷し、事務所に保管しておきます。
- 「ケアに直結する重要情報」を定期的に紙で印刷しておく:ご利用者一覧、アレルギーや服薬情報、緊急連絡先など、「これがないと今日の命に関わる情報」を定期的に印刷し、鍵のかかる場所に保管します。
- 保管場所をスタッフ全員で共有しておく:「いざという時の紙ファイル」がどこにあるか、非常勤や夜勤スタッフも含めて周知しておきます。
3. 「どこに・どの順番で」連絡するか
突然ソフトが停止すると現場はパニックになりがちです。誰がどこへ連絡すべきか、あらかじめ連絡順をまとめておくのがおすすめです。パソコンが見られなくなる前提のため、紙に印刷して掲示・保管しておくことが大切です。
| 順番 | 連絡先 | 伝えること |
| 1 | 事業所の責任者・法人本部 | 「何時頃から」「どんな症状が出ているか」を正確に報告する |
| 2 | 介護ソフト会社・機器の保守業者 | ソフト側の障害なのか、自社環境の問題なのかを確認し、復旧の目処を聞く |
| 3 | 担当ケアマネジャー・関係機関 | 「ソフト停止に伴い、連絡手段を一時的に電話やFAXに切り替える」などの連絡 |
| 4 | 自治体の担当課・警察(必要に応じて) | 被害がサイバー攻撃や情報漏洩に及ぶ疑いがある場合、指示を仰ぐ |
4. 復旧したあとに「記録を戻す」ときの注意
ソフトが無事に復旧したあと、手書きの記録をソフトへ再入力する作業が必要です。
- 「どこからどこまで」が紙の記録かを明確にする:日付・時間帯を区切り、二重登録や入力漏れを防ぎます。
- 「入力する人」と「チェックする人」を分ける:慌てて入力すると転記ミスが起きやすいため、ダブルチェックの体制を取ります。
- 介護報酬請求に関わる実績は特に慎重に:加算やサービス提供実績など、請求に直結する項目は漏れがないよう突合します。
「止まった瞬間にどう動くか」だけでなく、「落ち着いた後にどうやって元の日常へ戻すか」までを決めておくことが大切です。
【保存版】役割別セキュリティチェックリスト
事業所のみなさんで一緒にチェックしてみてください。最初からすべてにチェックがつかなくても問題ありません。チェックがつかなかった項目こそが、これから取り組む「次の一歩」になります。
現場スタッフ用
管理者・ICT担当用
経営者用
※チェックした内容は保存されません。印刷して使う場合は、ブラウザの印刷機能をご利用ください。
よくある質問(FAQ)
Q. 訪問先にタブレットを持っていっても大丈夫?
A. 事業所でルールを決めて使えば大丈夫です。紙書類を持ち歩いて紛失するより、ロックをかけられる端末のほうが安全な面もあります。その際は次の4点を守りましょう。
- 画面ロックとパスワード(または指紋認証など)を必ず設定する
- 少しの離席でも、車内に端末を置きっ放しにしない
- 「誰が・どの端末を・いつ持ち出したか」を管理簿などで記録する
- 万が一紛失したら、すぐ責任者に報告する
Q. スタッフ同士の連絡にLINEを使ってもいい?
A.シフトの調整や業務連絡などであれば、事業所の判断で活用してもよいですが、ご利用者の名前、様子、写真を個人のLINEでやり取りするのは避けた方がよいです。私物スマホの紛失や誤送信のリスクに加え、退職したスタッフのスマホにもデータが残り続け、事業所として管理できなくなってしまうからです。
ご利用者に関わる情報は、事業所が管理できる専用のチャットや記録ソフトを使うのが安心です。
Q. クラウド型の記録ソフトは安全?
クラウド型とは、事業所のパソコンではなく、ソフト会社が管理する強固なサーバーにデータを保管する仕組みです。セキュリティの専門企業が保守やバックアップを行うため、自前でパソコンを管理するより安全になりやすい傾向があります。
一方で、2026年秋の事例のように「クラウドサービス自体がサイバー攻撃を受けて止まる」リスクもゼロではありません。経営者編の「委託先に確認したいこと」の表を活用し、使っているサービスの安全対策を確かめてみてください。
Q. 小さな事業所はどこまでやればいい?
最初から完璧を目指す必要はありません。おすすめの優先順位は以下です。
- 退職者のアカウントを消し、共有アカウントをやめる
- 設定できるものは「二段階認証」をオンにする
- パソコンの更新を後回しにしない
- 「緊急連絡先リスト」と「手書き用記録用紙」を印刷しておく
- 責任者を決めて、最低限の運用ルールを作る
まとめ
サイバー攻撃や情報漏洩のニュースが続くと、「うちは大丈夫だろうか…」と不安になってしまいますよね。ですが、介護・福祉の現場に必要な対策の多くは、「毎日のちょっとした習慣」と「ルール化」です。
- 現場スタッフ:自分専用のアカウントでログイン、画面ロックとログアウト、送る前の宛先確認
- 管理者・ICT担当:アカウントと権限の見直し、二段階認証、更新とバックアップ
- 経営者:責任者とルールづくり、「ソフト停止時」の備え
すべてを一度にやろうとしなくて大丈夫なので、まずはチェックリストを確認しながら、一つずつ取り組んでみてください。
「仕組みで守る」をサポートする記録ソフト「ケアコラボ」
この記事では、「一人ひとりの注意」だけに頼らず、「ソフトや運用の仕組みで守ること」が大切だとお伝えしてきました。私たちケアコラボが提供する記録ソフトも、現場スタッフに過度な負担をかけず、自然と安全な運用ができるような「仕組み」を整えています。
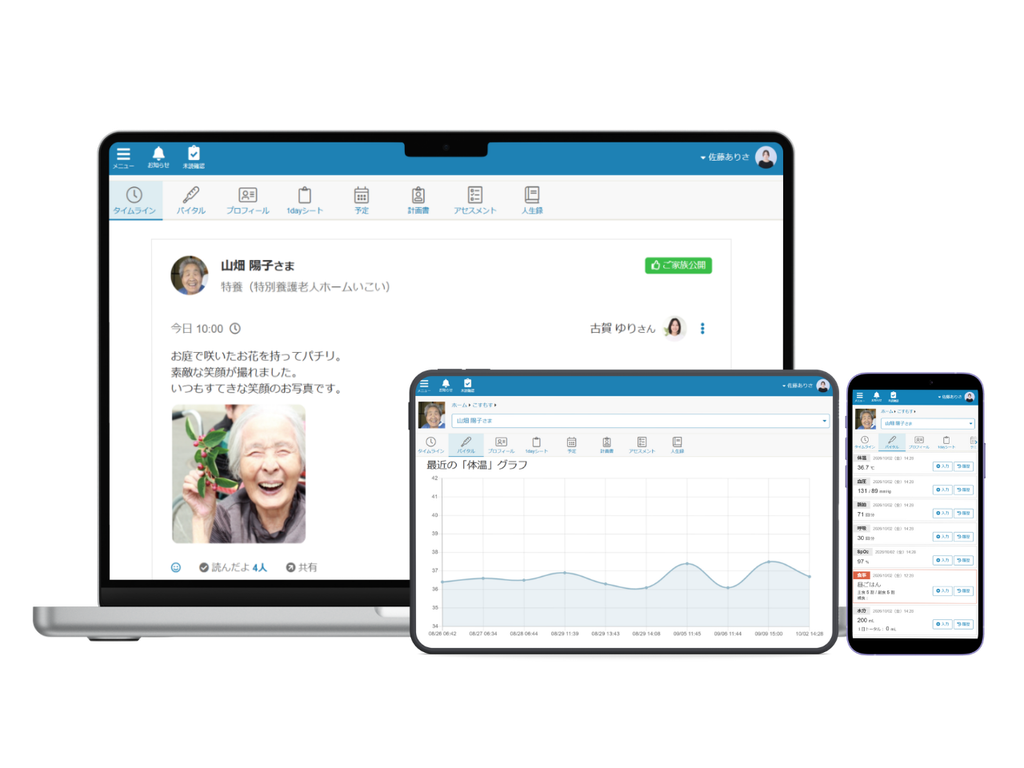
| この記事で紹介した対策 | ケアコラボでは |
| 自分専用のアカウントでログインする(アカウントの共有をやめる) | ケアコラボはスタッフ一人ひとりに専用アカウントを発行します。「誰が記録したか」を明確に残すことができます。さらに、一定時間経過すると自動でログアウトする機能や、複数端末での同時利用を制御する機能もあります。 |
| 退職・異動のときにアカウントを見直す | スタッフ管理画面からアカウントを無効化・停止できます。 |
| ログインできる場所を制限する | IPアドレス制限機能を備えており、「事業所内のWi-Fi・ネットワークからのみログインを許可する」といった設定が可能です。 |
関連記事:IPアドレス制限の設定ガイド
「パソコンに詳しいスタッフがいないから、セキュリティ対策は難しそう…」と不安を感じている事業所さまにこそ、安心して使っていただける設計を大切にしています。
日々のケア記録の効率化はもちろん、情報管理やセキュリティ設定について気になることやご不明な点がありましたら、いつでもお気軽にご相談ください!


